 NexSms官方博客
2026年,对于依赖自动化脚本处理海外业务的开发者、QA测试工程师以及跨国运营团队来说,底层的短信验证码接收逻辑正在经历一场彻底的重构。
一方面,运营近十年的行业老牌平台在2025年底正式关停,加上部分替代平台近期频繁出现服务不稳定甚至无法访问的情况(详见老牌接码平台停运与稳定平台选择指南),迫使大量原本跑在 CI/CD 流水线或业务后台的脚本紧急寻找新的接码API;另一方面,Playwright 多线程端到端(E2E)测试与 AI Agent 自动化工作流的普及,让接口调用的并发密度成倍增加。
在实际迁移与重构过程中,很多技术团队发现:仅仅把代码里的请求 URL 和 API Key 换掉是远远不够的。如果不解决并发状态下的“串码”、重试超时以及底层号源的运营商属性问题,自动化流水线依然会频繁卡死。本文将从工程并发控制与运维兜底的实战角度,拆解如何在2026年搭建一套高可用的接码API调用架构。
一、 兼容层迁移背后的隐患:为什么换了Endpoint脚本还是频频报错?
许多开发者在寻找替代接口时,习惯性优先选择兼容旧版 handler_api 参数格式的低价平台,试图通过只改一行 Base URL 完成无缝迁移。但在2026年的实际生产环境中,这种“平替”往往会踩中两个隐蔽的工程坑:
1. HLR实时轮询下的“前置拦截”与无效空转
现在的海外应用(如 OpenAI、Claude、Google 等)早已升级了风控引擎,在前端点击“发送验证码”的毫秒级时间内,就会通过 HLR(归属位置寄存器)实时查询号码的运营商类型与基站特征。
如果接码API底层连接的是廉价的传统 VoIP 虚拟号段,目标平台甚至不会触发发信动作,或者直接在前端拦截报错(具体排查逻辑可参考2026海外App短信验证报错排查指南)。此时,你的后端脚本由于感知不到前端的具体风控拦截,依然在死板地执行 HTTP 轮询(Polling),直到几分钟后超时退出。这不仅拖慢了整个 Worker 节点的执行效率,还会因为频繁的无效请求触发接口速率限制(Rate Limit)。
2. 账务与库存黑盒导致的半夜停摆
部分海外接口设置了较高的最低充值门槛,或者存在余额定期清零的霸王条款;更糟糕的是,当某个国家或应用的号源枯竭时,接口未能返回清晰的库存状态,导致夜间无人值守的定时任务集体报错。
二、 多线程并发接码的核心难题:防串码与陈旧验证码过滤
当团队使用 Playwright 或自研框架同时拉起多个浏览器实例(Parallel Workers)跑注册、登录或换绑流程时,短信验证码往往是导致测试或任务变成“偶发失败(Flaky)”的重灾区。要在并发场景下把接码API用稳,必须在代码层和资源层做好以下三点隔离:
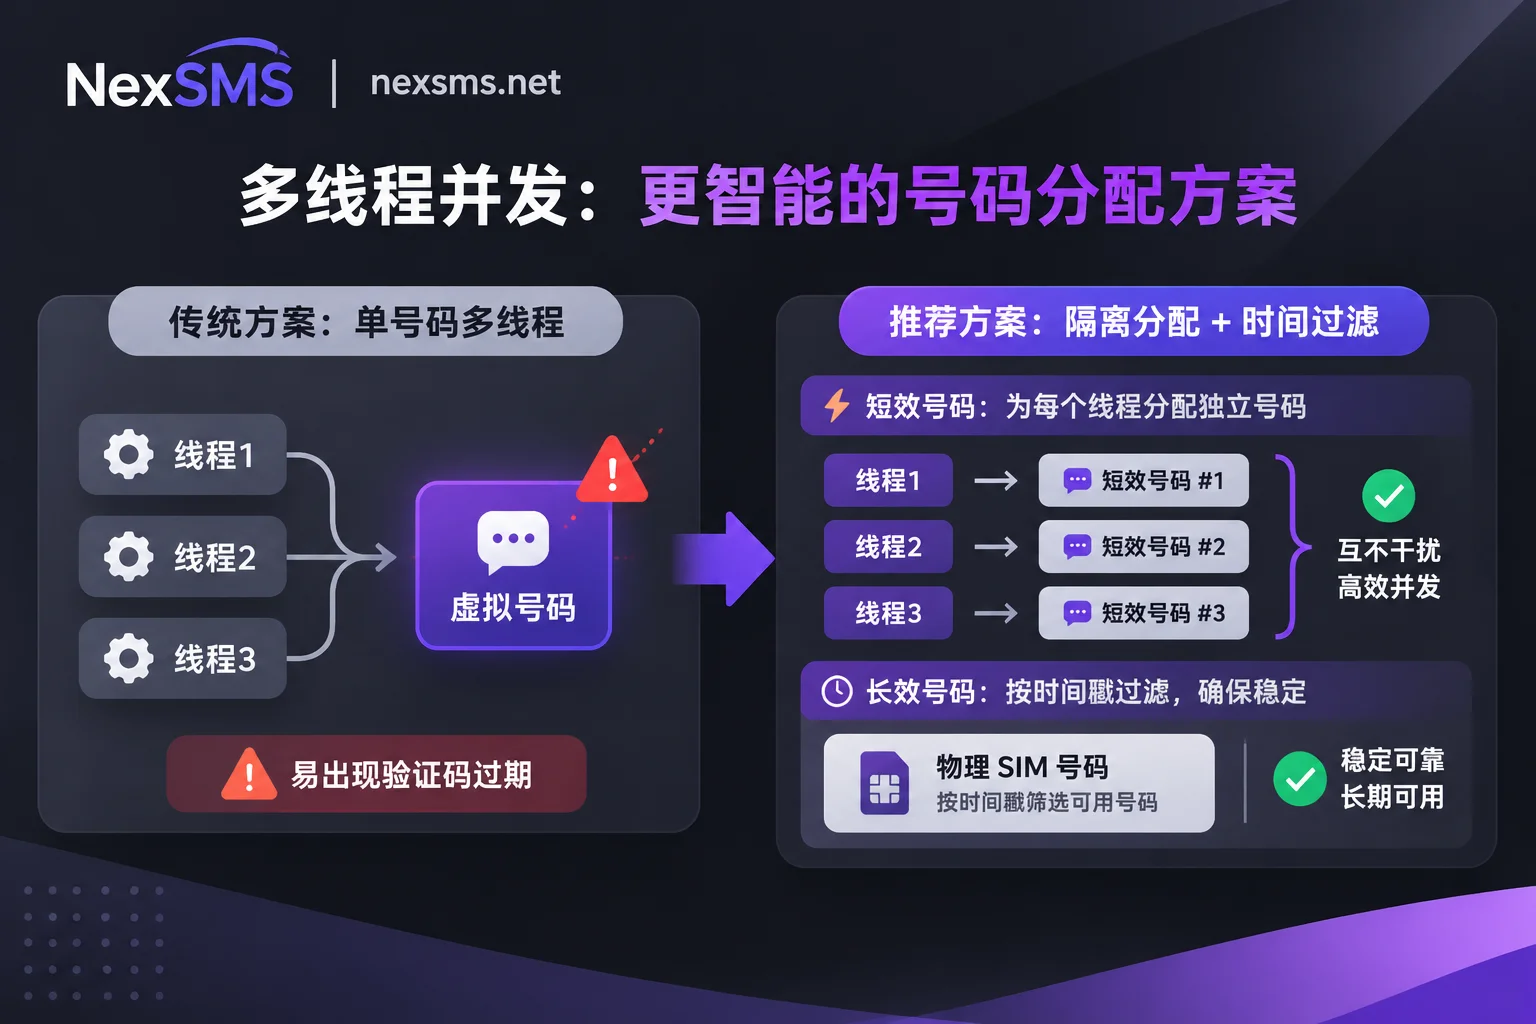
1. 杜绝多线程共用同一号码(Worker 级号源隔离)
在并发任务中,如果两个线程同时向同一个号码请求同一平台的验证码,后到达的短信会覆盖先到达的短信,或者线程 A 读取并消耗了线程 B 触发的 OTP,导致双双验证失败。
- 应对策略:对于一次性注册或临时验证场景,必须遵循“一任务一取号”原则。在 NexSMS 的产品功能体系中,短效普通号码采用按次计费模式,有效期短,严格限制一个号码只收一次验证码(不可续费、不可二次收码)。将这类短效号码映射到独立的并发 Worker 中,用完即弃,能从物理层面彻底杜绝并发串码。
2. 应对二次复验的“陈旧验证码(Stale Code)”陷阱
对于需要长期维护的核心业务账号(如 Amazon 店铺、PayPal 资金号或企业级 Telegram / WhatsApp 账号),我们不能每次都换新号,而是需要绑定固定的长效精品号码(真实运营商本土实体卡与 eSIM,有效期内同一号码不限次接码,到期前续费可继续持有)。
当自动化程序操作这些老账号触发二次验证(2FA)并调用 API 读取短信时,极易发生“陈旧验证码误读”——即网络延迟导致新短信还没到,脚本却把几分钟前甚至上一次任务留下的旧验证码读出来填了进去,导致验证报错并触发平台风控锁定。
- 应对策略:在调用 API 触发目标平台发信前,程序必须先记录当前的精准时间戳(
since_timestamp)或上一条短信的唯一 ID。在轮询接码接口时,务必加上时间与状态过滤条件,确保提取到的 OTP 是在本次点击“发送”按钮之后新到达的短信。
3. 前置库存与多国路由校验
不同国家、不同应用在不同时段的号源库存是动态变化的。为了避免脚本在取号阶段卡死,建议在编写自动化配置前,先通过 NexSMS 的各国接码页(如美国接码页)及价格与库存查询页,了解目标应用的起价、可用号码数及常见验证要求,在代码中配置好合理的备选国家路由。(关于接码API接入自动化工作流的基础选型与号码分层逻辑,可进一步阅读本站此前的开发者选型与防掉线指南。)
三、 打破纯黑盒运维:用“API + 网页并行收码”构建人机协同防线
在真实的跨境业务运营中,没有任何一套自动化程序能够保证 100% 永远不遇到意外。目标平台突然改版 UI 弹窗、临时增加额外身份核验、或者因当时的平台风控规则调整导致验证流程中断,都是家常便饭。
如果团队使用的接码API是一个纯命令行的“黑盒”(即通过 API 取的号,在网页后台看不到实时短信,也无法人工干预),一旦脚本在最后一步卡住,开发者既不知道验证码到底发没发出来,也没法由运营人员手动接管填码,已经花钱取出的号码和前面跑完的流程只能白白作废。
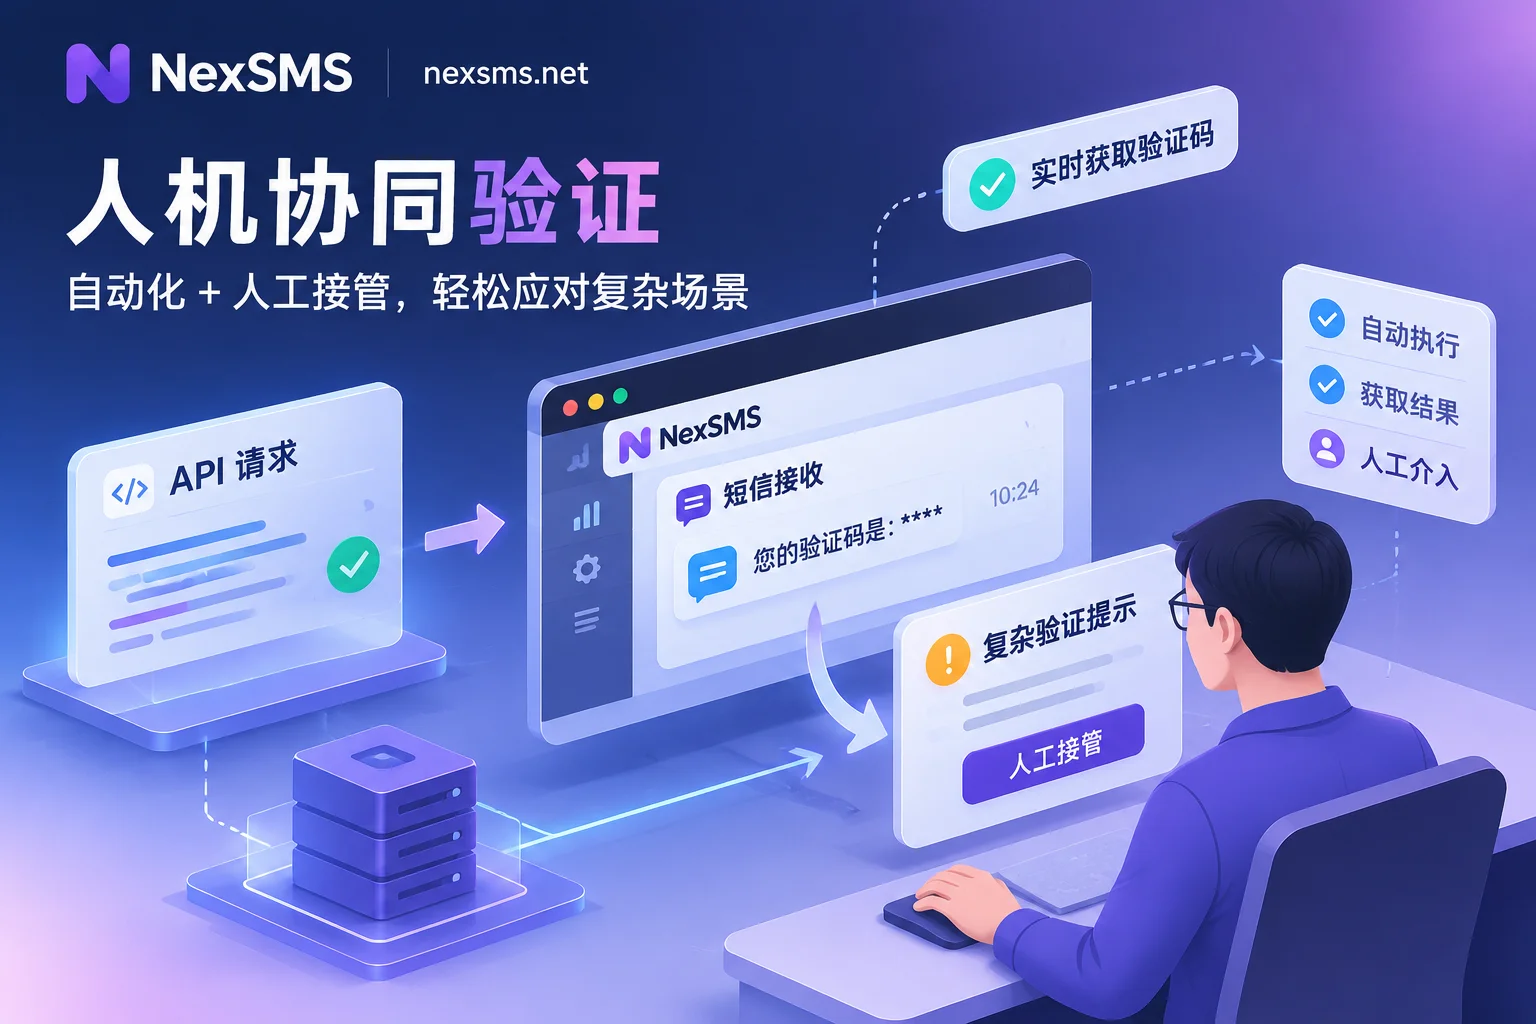
为了解决这一痛点,NexSMS 在设计开发者 API 时,原生支持了“程序取号收码与网页收码并行”的机制:
- 状态实时同步:无论号码是通过 API 由程序拉取的,还是在用户操作台手动下单的,收到的验证码都会在网页端实时显示。
- 异常无缝接管(Human-in-the-loop):当自动化脚本在执行高价值账号(如 Apple、TikTok 或 X (Twitter))的换绑或异常申诉时,若遇到复杂弹窗触发告警,运维人员可以直接登录网页后台查看同一号码实时到达的验证码,手动填入浏览器完成救援,无需重头再跑一遍脚本。
- 清晰的资源与资金管理:NexSMS 账户充值支持加密货币(USDT/BTC)、支付宝与微信,且账户余额不过期(不可转让),非常适合研发与运维团队按项目周期灵活调配预算,不必担心低频测试期间资金被平台清零。
四、 开发者如何快速对接 NexSMS 接码API?
需要特别说明的是,出于接口防滥用与线路稳定性保护,NexSMS 没有公开的 API 文档。如果你或你的团队有将取号、收码集成进内部系统或自动化测试脚本的需求,可以按照以下流程稳妥推进:
- 第一步:网页端沙盒验证号源匹配度
由于任何接码服务都无法承诺特定平台 100% 验证成功(实际能否通过取决于该平台当时的风控规则),建议在写代码对接前,先查阅对应的应用接码说明页,并在网页端少量测试目标国家的短效普通号码或长效精品号码,跑通真实业务闭环。(注:官网虽然提供了几个美国的免费公共号码,但收到的验证码所有人登录后可见,官网明确提示切勿用于重要账号或正式业务测试。) - 第二步:联系客服获取专属接入方式
确认号源满足业务场景后,直接前往联系我们页面找到 7×24 小时在线的 Telegram 客服,说明你的调用场景与并发需求,获取开发者 API 的具体接入方式与技术支持。
在2026年愈发严苛的平台风控与高并发自动化需求下,选对接码API的标准早已从“谁的接口更便宜”转向了“谁的底层号源更真实、并发状态更可控、异常处理更灵活”。通过将短效与长效号码精准隔离,并善用 NexSMS 的 API 与网页并行收码能力,你的自动化工作流才能真正实现降本增效与安全兜底。